 Jumpino
Aktualisiert
Klare Zuständigkeiten
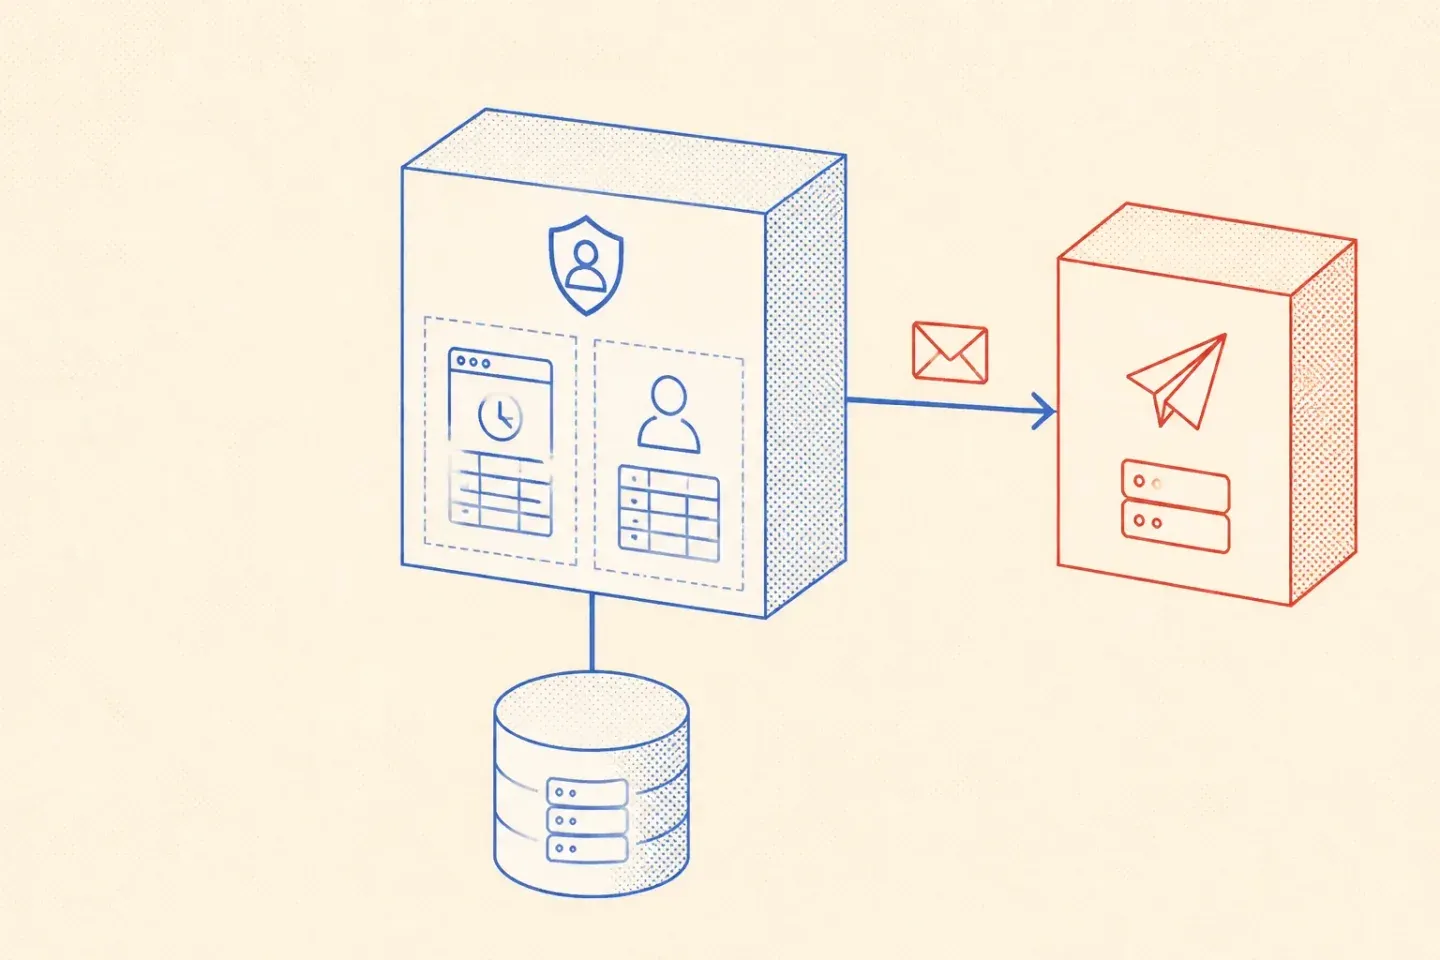
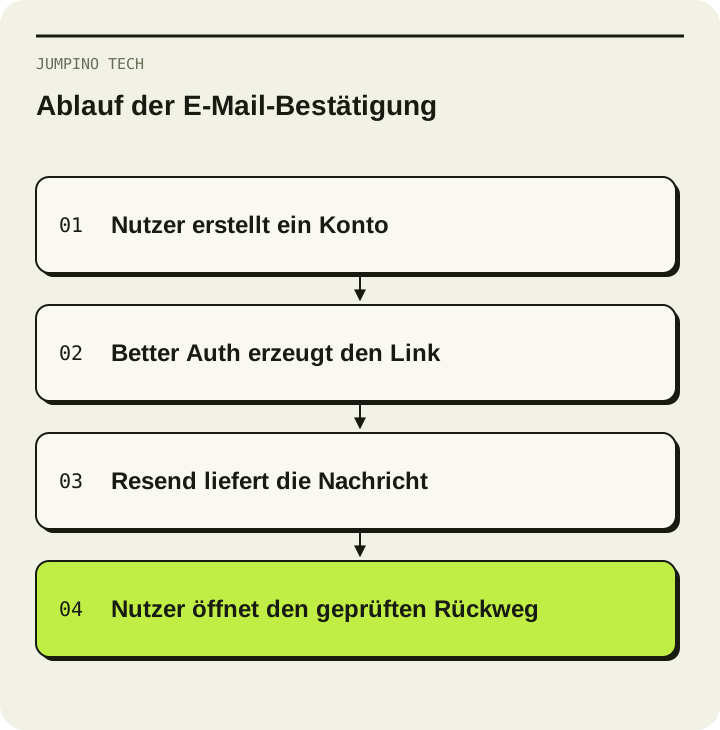
Die E-Mail-und-Passwort-Anleitung von Better Auth beschreibt Hooks für Bestätigung und Passwortzurücksetzung. Die Authentifizierungsbibliothek erstellt und prüft den Link. Deine Mailfunktion versendet ihn an den richtigen Nutzer. Ein zweiter Tokenmechanismus in der Nachrichtenvorlage ist unnötig.
Die Node.js-Anleitung von Resend beschreibt die Versand-API. Dieser Aufruf gehört auf den Server. Der API-Schlüssel darf weder in öffentlichen Frontend-Variablen noch im Browser-Bundle stehen.
Einen vollständigen Bestätigungsweg bauen
Richte zuerst eine Versanddomain mit den von Resend angezeigten DNS-Einträgen ein. Die sichtbare From-Adresse muss eine erlaubte Domain verwenden. Eine Testadresse ersetzt keine Produktionskonfiguration. Nutze die Anleitung zur Domain-Verifizierung.
Verbinde anschließend Better Auths emailVerification.sendVerificationEmail mit einer kleinen serverseitigen Mailfunktion. Übergib die URL der Bibliothek. Behandle das Versandergebnis ausdrücklich. Ein Fehlerobjekt in der API-Antwort ist keine geworfene Ausnahme. Ein allgemeines try/catch kann einen abgelehnten Versand deshalb übersehen.
Entscheide dann über das Anmeldeverhalten. Bestätigung verlangen, bei Registrierung senden und nach Bestätigung automatisch anmelden sind getrennte Produktentscheidungen. Übernimm sie nicht ungeprüft aus einem Beispiel.
Fehler gezielt eingrenzen
| Symptom | Zuerst prüfen |
|---|---|
| Hook wird nicht aufgerufen | Registrierungsweg und Bestätigungseinstellungen |
| Resend lehnt die Anfrage ab | Versanddomain, From-Adresse und API-Antwort |
| Nachricht enthält falschen Link | Öffentliche App-URL und Callback-Konfiguration |
| Link öffnet, Bestätigung scheitert | Ablaufzeit, Wiederverwendung und falsche Umgebung |
| Registrierung klappt, Mail fehlt | Versandergebnis, Anbieterereignisse und Spamordner |
Protokolliere eine Korrelations-ID und eine Fehlerkategorie. Vollständige Bestätigungslinks, Reset-Token und API-Schlüssel gehören nicht in Logs. Sie können Kontozugriff ermöglichen.
Auch Fehlerfälle testen
Verwende ein entbehrliches Konto. Prüfe Bestätigung, abgelaufenen Link, erneute Linknutzung, einen Anbieterfehler und Passwortzurücksetzung. Ein Mail-Stub kann zeigen, dass der Callback eine URL erhält. Für echte Zustellung brauchst du ein externes Postfach.
Begrenze wiederholte Anfragen und lege Wiederholungsregeln fest. Erneutes Senden ohne erfasstes Ergebnis verwirrt Nutzer und verbraucht Versandkontingent. Prüfe aktuelle Anbieterlimits statt alter Zahlen zum kostenlosen Tarif.
Authentifizierung ist Teil eines größeren Produkts. NearYou zeigt getrennte Rollen für Kunden, Unternehmen und Administration. Diese Zuständigkeiten zählen auch bei individuellen Webanwendungen.