 Jumpino
Aggiornato
Le responsabilità dei due componenti
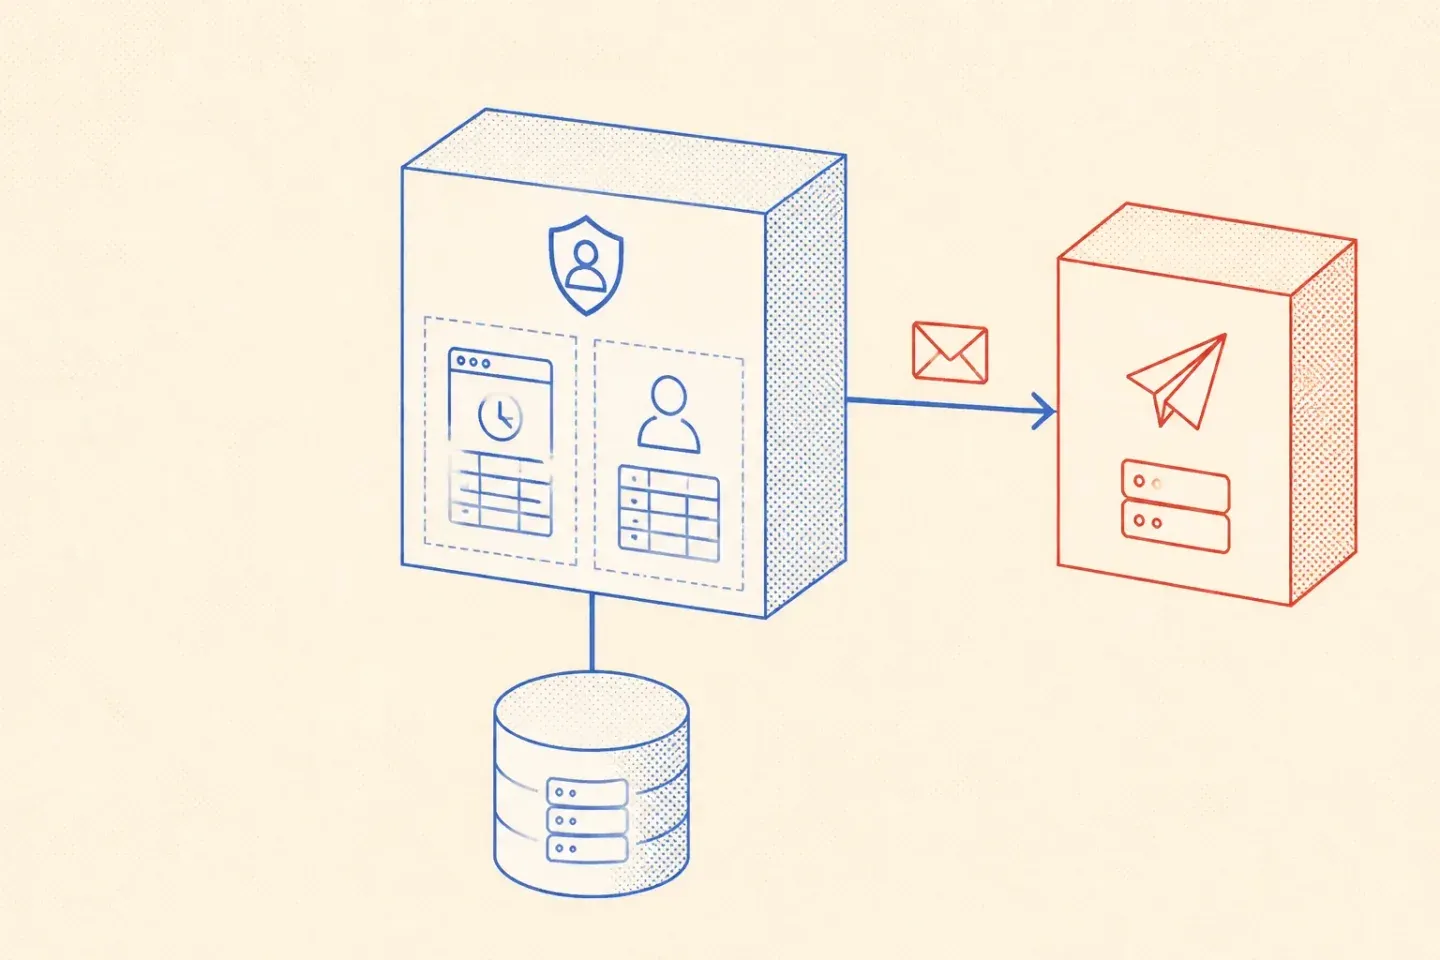
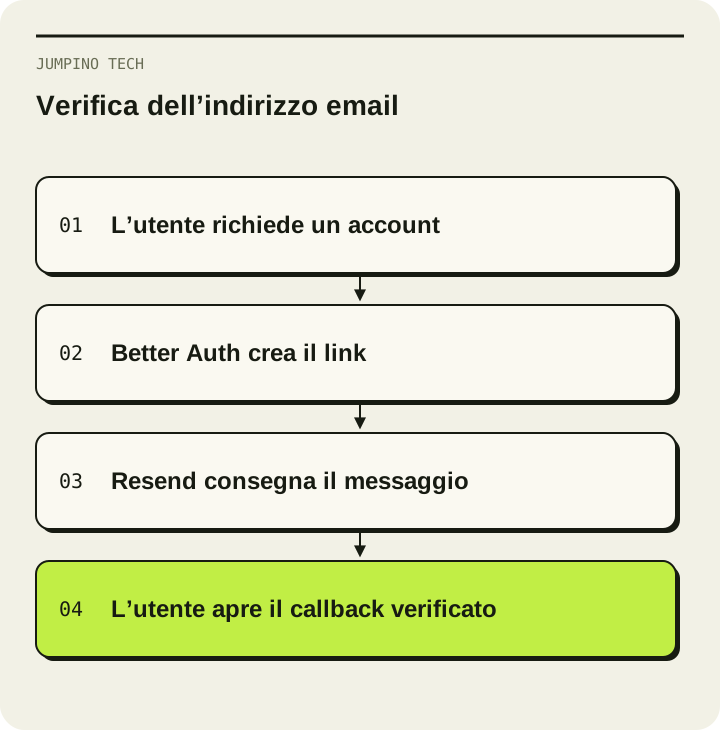
La guida email e password di Better Auth documenta gli hook di verifica e recupero password. La libreria crea e valida il link. La funzione email invia quel link all’utente corretto. Non serve un secondo meccanismo di token nel modello del messaggio.
La guida Node.js di Resend descrive l’API di invio. La chiamata deve restare sul server. La chiave API appartiene alla configurazione server, mai a una variabile pubblica o al bundle del browser.
Costruire un percorso completo
Configura prima un dominio di invio e i record DNS esatti mostrati da Resend. L’indirizzo From deve usare un dominio autorizzato. Un indirizzo di test non sostituisce la configurazione di produzione. Segui la guida alla verifica del dominio.
Collega poi emailVerification.sendVerificationEmail di Better Auth a una piccola funzione server. Passa l’URL fornito dalla libreria. Gestisci esplicitamente il risultato dell’invio. Una risposta API con un oggetto di errore non equivale a un’eccezione: un semplice try/catch può non rilevare il rifiuto.
Decidi infine il comportamento di accesso. Richiedere la verifica, inviare alla registrazione e accedere automaticamente dopo la conferma sono decisioni di prodotto separate. Sceglile consapevolmente, senza copiare tutte le opzioni di un esempio.
Dove cercare l’errore
| Sintomo | Primo controllo |
|---|---|
| L’hook non parte | Percorso di registrazione e impostazioni di verifica |
| Resend rifiuta la richiesta | Dominio, indirizzo From e risposta API |
| Arriva un link sbagliato | URL pubblico dell’app e callback |
| Il link si apre ma non verifica | Scadenza, riutilizzo e ambiente errato |
| Registrazione riuscita, email assente | Risultato di consegna, eventi del fornitore e spam |
Registra un identificativo di correlazione e una categoria di errore. Evita link completi, token di recupero e chiavi API nei log. Possono permettere l’accesso all’account.
Provare anche il fallimento
Usa un account eliminabile. Verifica conferma, link scaduto, link riutilizzato, richiesta al fornitore fallita e recupero password. Un servizio email simulato controlla che il callback riceva l’URL. Una casella esterna serve per dimostrare la consegna reale.
Limita le richieste ripetute e definisci una politica di tentativi. Ripetere l’invio senza seguirne l’esito può confondere l’utente e consumare la quota. Consulta i limiti attuali del fornitore anziché vecchi numeri del piano gratuito.
L’autenticazione è parte di un prodotto più ampio. NearYou mostra ruoli distinti per clienti, attività e amministratori. La stessa separazione conta nelle applicazioni web su misura.