 Jumpino
Actualizat
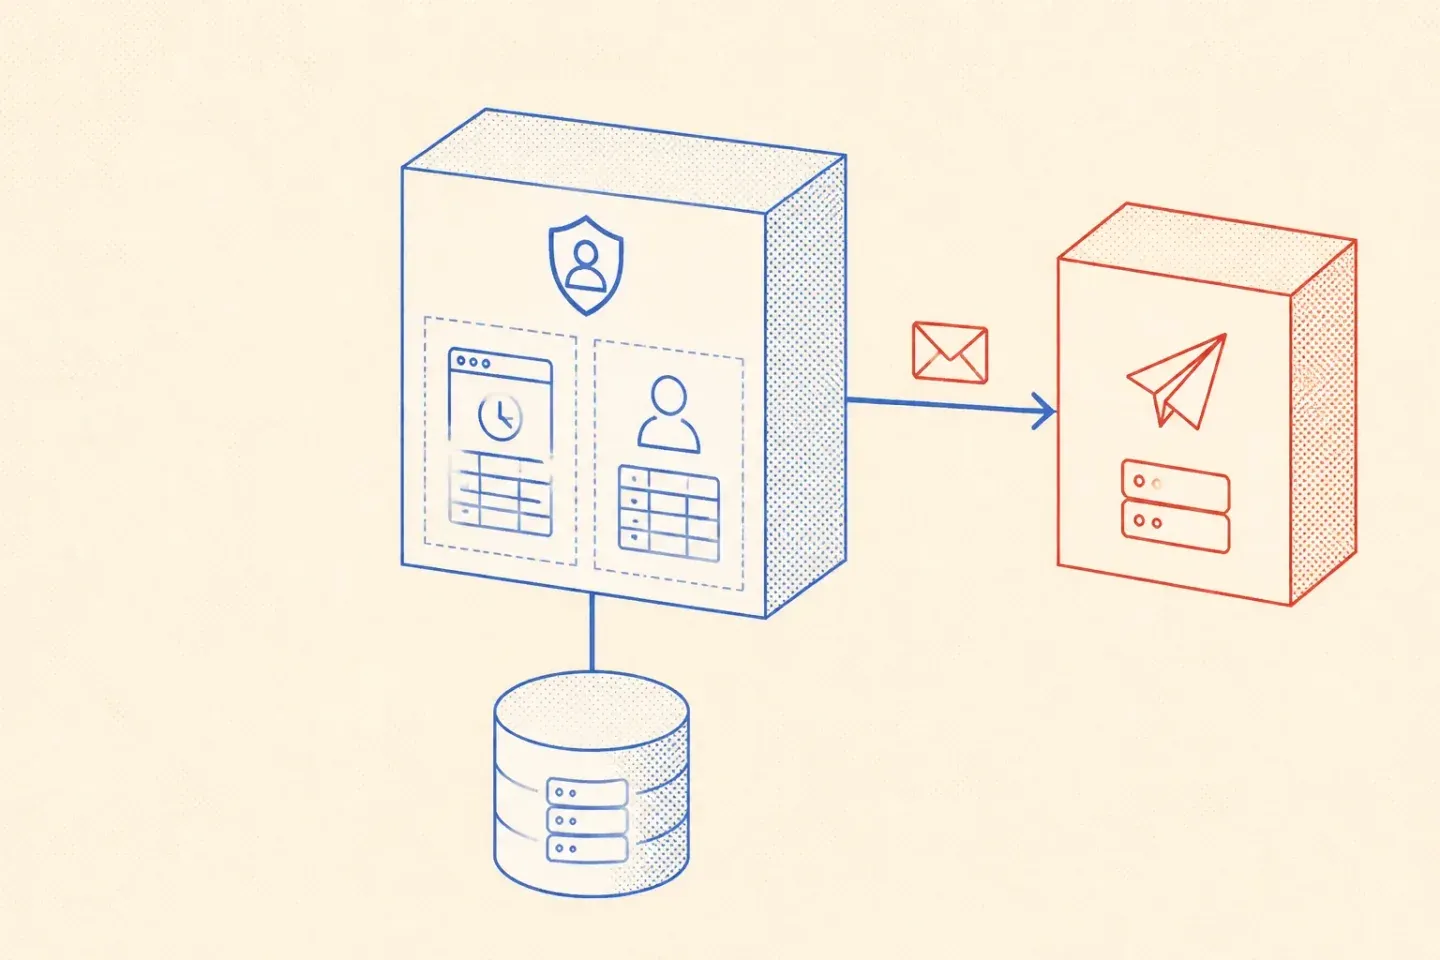
Responsabilități separate
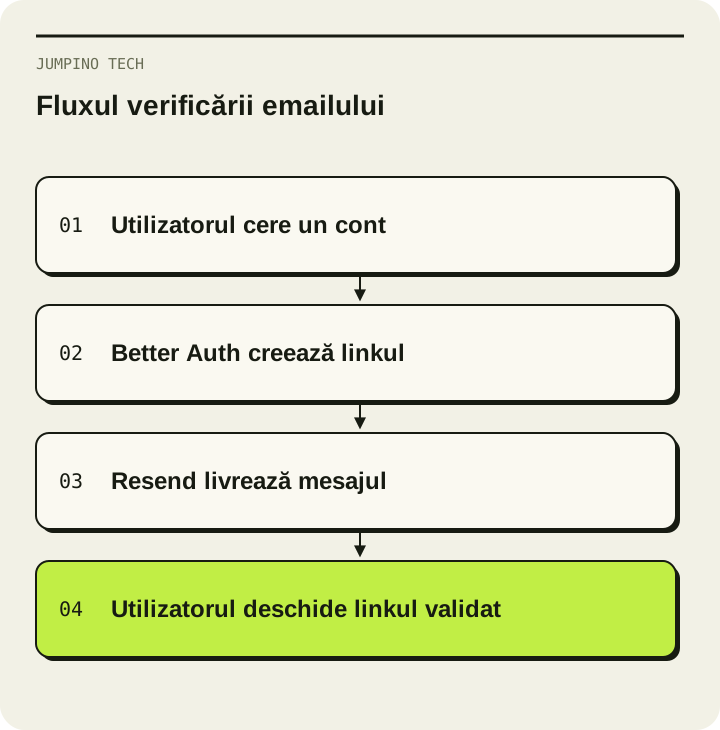
Ghidul Better Auth pentru email și parolă documentează hookurile de verificare și resetare a parolei. Biblioteca de autentificare creează și validează linkul. Funcția ta de email trimite acel link utilizatorului potrivit. Nu construi un al doilea mecanism de tokenuri în șablonul mesajului.
Ghidul Node.js Resend descrie API-ul de trimitere. Apelul trebuie să rămână pe server. Cheia API aparține configurației serverului, niciodată unei variabile publice sau codului livrat browserului.
Construiește un traseu complet de verificare
Configurează mai întâi domeniul de trimitere și înregistrările DNS exacte afișate de Resend. Adresa From trebuie să folosească un domeniu de pe care ai voie să trimiți. O adresă de test nu înlocuiește configurația de producție. Urmează ghidul de verificare a domeniului.
Conectează apoi callbackul emailVerification.sendVerificationEmail din Better Auth la o funcție mică de mail, pe server. Transmite URL-ul oferit de bibliotecă. Tratează explicit rezultatul trimiterii. Un răspuns API cu obiect de eroare nu este același lucru cu o excepție, deci un simplu try/catch poate rata o trimitere respinsă.
Alege comportamentul de autentificare. Verificarea obligatorie, trimiterea la înregistrare și conectarea automată după confirmare sunt decizii separate de produs. Nu copia toate opțiunile unui exemplu fără să le evaluezi.
Un tabel util pentru diagnosticare
| Simptom | Verifică mai întâi |
|---|---|
| Hookul nu rulează | Traseul de înregistrare și configurarea verificării |
| Resend respinge cererea | Domeniul, adresa From și răspunsul API |
| Emailul conține un link greșit | URL-ul public al aplicației și callbackul |
| Linkul se deschide, dar verificarea eșuează | Expirarea, reutilizarea și mediul greșit |
| Înregistrarea reușește, dar emailul lipsește | Rezultatul livrării, evenimentele furnizorului și spamul |
Înregistrează un ID de corelare și o categorie de eroare. Evită să pui în loguri linkuri complete, tokenuri de resetare sau chei API. Aceste valori pot permite accesul la cont.
Testează și eșecul
Folosește un cont dispensabil. Verifică confirmarea, un link expirat, un link reutilizat, o cerere respinsă de furnizor și resetarea parolei. Un serviciu de mail simulat confirmă că hookul primește URL-ul. Pentru livrare reală este necesară o căsuță externă.
Limitează cererile repetate și definește regulile pentru reîncercări. Trimiterea repetată fără urmărirea rezultatului poate deruta utilizatorul și consuma cota de email. Consultă limitele actuale ale furnizorului, nu cifre vechi ale planului gratuit.
Autentificarea face parte dintr-un produs mai mare. NearYou arată roluri distincte pentru clienți, afaceri și administratori. Aceeași separare contează în aplicațiile web la comandă.